ในยุคที่ทุกมิติของธุรกิจถูกขับเคลื่อนด้วยข้อมูล และเทคโนโลยีดิจิทัล การรักษาความมั่นคงปลอดภัยทางไซเบอร์ (Cybersecurity) จึงมีความสำคัญต่อองค์กรอย่างยิ่ง คุณคริส นาวานี Co-Founder/Director จาก BMSP ผู้ให้บริการด้าน Cybersecurity Managed Service แบบครบวงจร บอกกับเราว่า การถูกโจมตีทางไซเบอร์เพียงครั้งเดียว อาจส่งผลให้กำไรตลอดทั้งปีขององค์กรสูญหายไปในพริบตา ดังนั้น CSOC ศูนย์บริการด้าน Cybersecurity จึงไม่ใช่เพียงค่าใช้จ่าย แต่เป็นกลยุทธ์สำคัญที่ชี้วัดความยั่งยืนขององค์กร
ทำความรู้จัก BMSP
BMSP เป็นผู้ให้บริการด้าน Cybersecurity Managed Service แบบครบวงจร โดยคุณคริส ขยายความ ว่า “เราเป็น Managed Service Provider ด้าน Cybersecurity ครับ ให้บริการด้านความปลอดภัยทางไซเบอร์เป็นหลัก คล้ายกับ Mobile Service Provider อย่าง AIS, TRUE, DTAC ฯลฯ ที่เขาเน้นให้บริการด้านโทรคมนาคม สรุปคือ เราให้บริการด้าน Cybersecurity หรือ IT โดยเฉพาะนั่นเอง”
BMSP แม้จะเริ่มต้นดำเนินการวันที่ 1 มกราคม ค.ศ. 2019 แต่จดทะเบียนบริษัท 14 กุมภาพันธ์ วันแห่งความรัก คุณคริส จึงกล่าวเรียกรอยยิ้มว่า “เรามีความรักให้ลูกค้าทุกคนนะครับ” ซึ่งในการทำงานจริง นอกจากความรัก ยังเอาใจใส่ในรายละเอียดอย่างมาก เนื่องจากปัจจุบันมีหลายองค์กรที่ติดตั้งโซลูชันด้าน Cybersecurity แล้ว แต่ไม่มีการอัพเดตระบบอย่างต่อเนื่อง ส่งผลให้ธุรกิจเกิดความปลอดภัยน้อยลงทุกวัน BMSP จึง มีบริการทั้งในรูปแบบ MSP และ MSSP พร้อมโซลูชันแบบ End-to-End รวมถึงบริการ CSOC ตลอด 24/7 โดยทีมผู้เชี่ยวชาญเฉพาะด้าน
ดังนั้นเมื่อใช้บริการของ BMSP ลูกค้าจะได้รับการ Monitor หรือเฝ้าระวังความเสี่ยงอย่างใกล้ชิด ได้รับการอัปเดตโซลูชัน และการปรับเปลี่ยนเงื่อนไขเพื่อรับมือการโจมตีทางไซเบอร์อย่างสม่ำเสมอ ได้รับการ Detection หรือการตรวจค้นภัยคุกคามอย่างต่อเนื่อง และได้รับการ Response หรือการตอบสนองอย่างรวดเร็ว
CSOC บริการด้าน Cybersecurity ที่มีความจำเป็นต่อองค์กร
CSOC บริการนี้ ย่อมาจาก Cyber Security Operations Center คือ ศูนย์เฝ้าระวังทาง Cybersecurity ทำหน้าที่ตรวจตรา และสั่งการระบบความปลอดภัยทางไซเบอร์ คุณคริส อธิบายโดยชวนให้มองไปยังห้างสรรพสินค้า เพราะทั่วทั้งห้างฯ ติดตั้งกล้องวงจรปิดอยู่ ภาพที่กล้องจับได้ จะถูกส่งไปยัง Operation Center
“เกิดเหตุการณ์อะไรขึ้น เขารู้หมด ไม่ว่าใครมีปัญหา ใครรถชน ใครทะเลาะวิวาท หรือมีการลักขโมยอะไร Operation Center หรือศูนย์บัญชาการ ก็จะสั่งการให้ผู้เกี่ยวข้องไปแก้ปัญหาได้ เพื่อให้เกิดความเรียบร้อย”
“อีกตัวอย่างหนึ่ง คือ งานบริการอินเทอร์เน็ตส่วนนี้มีสิ่งที่เรียกว่า NOC อยู่ คือ Network Operation Center ทำหน้าที่เป็นศูนย์บัญชาการเฝ้าระวังบริการระบบอินเทอร์เน็ตทั้งหมดทั่วประเทศ ไม่ว่าจุดไหนของประเทศ เช่น บางซื่อ อินเทอร์เน็ตขัดข้องขึ้น ระบบก็จะรีบตรวจสอบทันทีว่าสาเหตุมาจากอะไร link เสีย หรือสายขาด แล้วส่งเจ้าหน้าที่ไปแก้ไข เพื่อให้บริการกลับมาใช้งานได้”
ดังนั้น CSOC ก็มีหน้าที่สำคัญตามตัวอย่างที่ยกมา แต่จะไปโฟกัสที่เรื่อง Cybersecurity ไม่ว่าองค์กรจะถูกเจาะเพื่อเอาข้อมูล หรือเพื่อเรียกค่าไถ่ หรือส่งอีเมลมาให้กรอก username password แล้วเอาข้อมูลนั้นไปใช้ในการ login เข้าระบบ ฯลฯ สิ่งแปลกปลอมเหล่านี้ จะถูกตรวจสอบ และดูแลโดย Cyber Security Operations Center ทั้งหมด ทำให้องค์กรปลอดภัย จึงมีความจำเป็นอย่างยิ่ง
เทรนด์การเปลี่ยนแปลงของภัยคุกคามทางไซเบอร์ในประเทศไทย/อาเซียน ที่ธุรกิจไทยยังไม่ตระหนักพอ
ภัยคุกคามทางไซเบอร์มีอย่างต่อเนื่อง เมื่อถามว่ามีรูปแบบเปลี่ยนแปลงอย่างไรหรือไม่ คุณคริส ตอบอย่างน่าสนใจว่า สำหรับประเทศไทยในช่วงที่ผ่านมาอาจจะไม่ชัด แต่สามารถระบุเป็นยุคก่อนความขัดแย้งด้านชายแดนกับประเทศกัมพูชา และหลังความขัดแย้งได้
โดยก่อนความขัดแย้ง (ค.ศ.2025) ภัยคุกคามมักเกิดกับหน่วยงานรัฐบาล และธนาคารเป็นหลัก องค์กรเอกชนไม่ค่อยถูกโจมตีนัก
ต่อมาหลังจากความขัดแย้ง ภัยคุกคามทางไซเบอร์ เพิ่มการโจมตีองค์กรเอกชนมากขึ้น (ส่วนภาครัฐกับธนาคารยิ่งทวีคูณ โดยเฉพาะภาคธนาคารที่ก่อนความขัดแย้งถูกโจมตี 2 – 3 เคส/ปี/ธนาคาร กลายเป็น 8 – 10 เคส/ปี/ธนาคาร) สาเหตุที่องค์กรของเอกชนเป็นเป้าหมายมากขึ้น เชื่อว่าเป็นเพราะสแกมเมอร์ (Scammer) ถูกตัดน้ำเลี้ยงไปมาก จึงต้องหารายได้เพิ่ม
นอกจากนี้รูปแบบการเจาะระบบยังนำ AI เข้ามาโจมตีมากขึ้น เนื่องจากมีความเชี่ยวชาญในการเขียน Code อย่างลึกซึ้ง โดยเฉพาะ AI Mythos ดังนั้นหากใครต้องการโจมตีบริษัทสักแห่ง ก็แค่สั่งให้ AI โจมตีไปเรื่อย ๆ ครั้งละ 10 – 20 บริษัทก็ยังไหว ส่วนคนสั่งก็ไปทำอย่างอื่น รอให้ AI โจมตีไปเองจนกว่าจะสำเร็จ ดังนั้นจึงส่งผลให้คนที่ไม่มีความรู้ด้านการโจมตีระบบมาก่อนสามารถทำได้ ส่วนคนที่มีความรู้อยู่แล้วยิ่งกลายเป็นเสือติดปีกไปเลย
เมื่อภัยคุกคามซับซ้อนขึ้นด้วย AI ทีมงานและทรัพยากรของ CSOC จึงต้องปรับตัวเรื่องทักษะบุคลากรและเครื่องมือที่ใช้ เพื่อให้บริหารจัดการได้ทันกับสถานการณ์ดังนี้
ในด้านภัยคุกคามทางไซเบอร์ แม้ AI จะน่ากลัว แต่หากเราเข้าใจวิธีทำงานของมัน ความน่ากลัวจะลดลง
“ผมขออธิบายอย่างนี้ครับ AI เก่งก็จริง แต่เก่งงานรูทีน (Routine Work) หรือเก่งงานทำซ้ำ เช่น งานขุดดิน เกี่ยวข้าว นำสินค้าใส่กล่องพัสดุ ฯลฯ ดังนั้นเมื่อ AI ถูกสั่งให้โจมตีระบบ มันก็จะโจมตีเป็น Pattern เดิม ๆ เราจึงสามารถสร้าง AI ฝ่ายป้องกันให้เรียนรู้ Pattern นี้ได้ โดยสั่งว่าถ้ามี Pattern แบบนี้เข้ามาให้บล็อกได้เลย เพราะเป็นภัยคุกคามแน่นอน ระบบจึงไม่ถูกโจมตี เนื่องจากป้องกันไว้ก่อนแล้ว”
หลังจากอธิบายธรรมชาติการทำงานของ AI แล้ว คุณคริส ยังอธิบายเพิ่มเติมว่า หากองค์กรใด ไม่ใช้ AI จับ Pattern แต่เลือกใช้วิธีตั้งรับแบบเดิม ๆ คือ ให้ระบบแจ้งเตือนเมื่อมีภัยเข้ามา แล้วพนักงานค่อยไปแก้ไข หากเจอภัยคุกคามจาก AI ก็จะรับมือยาก เพราะ AI โจมตีรัวเป็นชุด สมมติพนักงาน 1 คน รับมือภัยคุกคามได้ 10 Alerts ต่อ 1 ชั่วโมง แต่ถ้าเข้ามา 11 การแจ้งเตือน นั่นหมายความว่า มี 1 อันตรายที่หลุดเข้าไปในระบบแล้ว แต่หากให้ AI เรียนรู้ Pattern โจมตี ต่อให้มา 100 การโจมตี ทั้ง 100 นั้นก็จะกลายเป็น 0 ทันที เพราะรูปแบบการโจมตีถูกเรียนรู้แล้ว และจะถูกบล็อกโดยไม่มีโอกาสมาแตะประตูองค์กรด้วยซ้ำ
นอกจากเอา AI มาจับ/มาโจมตีปุ๊บ เราก็สามารถใช้เอไอในการป้องกันได้เหมือนกัน เนื่องจากปกติเมื่อถูกโจมตี พนักงานต้องเก็บ Data มาวิเคราะห์ว่าควรแก้ไขอย่างไรทีละขั้นตอนตามลำดับ 1 – 2 – 3 – 4 – 5 ซึ่งอาจใช้เวลา 5 นาที กว่าจะพบวิธีแก้ไข แต่ถ้าให้ AI มาเก็บ Data แทน จะใช้เวลาเพียง 1 นาทีเท่านั้น โดยเมื่อ AI ได้วิธีแก้ไขแล้ว มันก็จะมาพรีเซนต์ให้เจ้าหน้าที่ IT ทันที ทำให้ตัดสินใจแก้ไขปัญหาได้อย่างรวดเร็วมากยิ่งขึ้น
“วิธีนี้ ทำให้บุคลากรกลายเป็น Decision Maker แทน Routine ที่ทำงานแบบ Grunt work ซึ่งการทำงานจะมีประสิทธิภาพมากขึ้น” คุณคริส กล่าว
นอกจากนี้ คุณคริส ยังให้มุมมองเพิ่มเติมว่า แม้ AI จะเก่ง แต่เป็น Decision Maker ที่แย่ เพราะมันตัดสินใจตามคำสั่ง ที่ถูก Framework ไว้เท่านั้น แต่มนุษย์เรามีวิจารณญาณ สามารถตัดสินใจเองได้ดีกว่า ดังนั้นจึงควรกำหนดให้มนุษย์เข้ามามีส่วนร่วมในการตรวจสอบ อนุมัติ แก้ไข หรือตัดสินใจในขั้นตอนสำคัญ หรือ Human-in-the-Loop (HITL) ควบคู่ด้วย
กรณีตัวอย่างที่ยืนยันว่า CSOC เป็นเรื่องสำคัญ
กรณีตัวอย่าง คือ สิ่งที่ยืนยันถึงความสำคัญของ Cyber Security และ CSOC ว่าเป็นเรื่องสำคัญที่ไม่ควรมองข้ามได้อย่างดี ดังนี้
ตัวอย่างที่ 1. Digital Forensics นักสืบดิจิทัล เพื่อหาต้นเหตุของการถูกคุกคาม
คุณคริส ยกตัวอย่างจากการทำงานกับองค์กรที่ถูกโจมตีทางไซเบอร์ ขโมยข้อมูลส่วนบุคคลออกไป โดยหาต้นตอไม่ได้ว่า เกิดจากอะไร
“บริษัทหนึ่งถูกขโมยข้อมูลส่วนบุคคลออกไปครับ พอเขาโดนปุ๊บ! ทาง BMSP ก็มีโอกาสเข้าไปช่วยแก้ปัญหา พบว่า Tool เดิมที่เขาใช้ เก็บข้อมูลย้อนหลังได้แค่ 15 วัน ดังนั้นจึงหาต้นตอไม่เจอ ทำให้ไม่ทราบว่า ข้อมูลหายไปช่วงไหน และผิดที่ผู้ให้บริการ หรือผู้บริหารองค์กรเอง”
“พบว่า ต้นตอที่ทำให้ข้อมูลส่วนบุคคลรั่วไหล เกิดมาตั้งแต่ 2 – 3 ปีก่อนหน้าแล้ว ดังนั้นจึงหาไม่เจอ เพราะ Tool เดิมที่ใช้ สืบค้นได้ลึกเพียง 15 วันเท่านั้น”
“เมื่อเราเก็บข้อมูลมาวิเคราะห์พบว่า มีการโจมตี ของ Threat Actor จากต่างประเทศ ตั้งแต่ 2 – 3 ปีที่แล้ว และเข้ามาต่อเนื่อง ทยอยขโมยข้อมูลออกไป ไม่ได้เพิ่งเข้ามา แต่ที่เพิ่งรู้ว่าโดนโจมตี เพราะมีการเปลี่ยนเงื่อนไขแจ้งเตือนการถูกคุกคามใหม่ ระบบจึงแจ้งเตือนว่าถูกบุกรุก และข้อมูลส่วนบุคคลหายไป คล้ายกับการที่ขโมยมีลูกกุญแจบ้าน แล้วแอบเข้าบ้านคุณทุกวันโดยคุณไม่รู้ตัว แต่จู่ ๆ วันหนึ่งคุณเปลี่ยนกุญแจใหม่ ทำให้ขโมยเข้าไม่ได้ เกิดร่องรอยการงัดแงะขึ้นมา คุณจึงเพิ่งรู้ว่า ถูกขโมยขึ้นบ้าน”
การแก้ปัญหานี้ แน่นอนว่า ต้องใช้ระบบ Cyber Security ที่ได้มาตรฐานมาทดแทน และนำ IP Address ของมิจฉาชีพไปส่งให้ตำรวจ และหน่วยงานที่เกี่ยวข้องติดตามทางคดีความต่อไป
สำหรับสาเหตุที่ทำให้เกิดการรั่วไหลของข้อมูลส่วนบุคคลในกรณีนี้ คุณคริส บอกว่า นอกจากใช้ Tool ไม่ได้มาตรฐานแล้ว ยังบกพร่องต่อมาตรการ ของ ISO 27001 หรือมาตรฐานสากลสำหรับระบบการจัดการความมั่นคงปลอดภัยสารสนเทศอีกด้วย
ตัวอย่างที่ 2. เจาะระบบ Cyber Security เพื่อความมั่นใจ
เป็นกรณีตัวอย่าง ที่ BMSP ต้องรับบทสายมืด ทดสอบเจาะระบบ Cyber Security ของลูกค้า โดย คุณคริส เกริ่นนำว่า “จริง ๆ ก็ไม่ได้ตั้งใจ แต่ลูกค้าของเราไปเสนองานขายระบบป้องกันภัยคุกคามทางไซเบอร์ให้องค์กรใหญ่แห่งหนึ่งมา แล้วเจอเงื่อนไขว่า ต้องไปทดสอบการถูกเจาะระบบมาก่อนว่าปลอดภัยจริง แล้วนำผลรายงานมาประกอบการตัดสินใจ เราจึงต้องทำตามวัตถุประสงค์นั้น”
จากที่ลูกค้ามั่นใจในระบบป้องกันภัยคุกคามฯ ของตัวเองมาก แต่เมื่อทำการเจาะระบบแล้ว ผลปรากฏว่า
“เราสามารถใช้บริการของเขาได้ฟรีตลอดชีวิตเลยครับ เพราะสามารถแฮ็กได้หลายจุด” คุณคริส เปิดเผยผลการทดสอบเจาะระบบ
“ลูกค้าก็ต้องกลับไปแก้ไขใหม่ เพื่อให้ซอฟต์แวร์ดีขึ้น ซึ่งถือว่าโชคดีมากที่ทดสอบก่อน ทั้งนี้ไม่ได้แปลว่า ทุกโปรแกรม ทุกองค์กร จะโดนโจมตีทั้งหมด แต่เราต้องเข้าใจก่อนว่า ถ้าไม่เฝ้าระวัง ก็จะทำให้ถูกโจมตีได้ง่าย เหมือนเรามีประตู แต่ไม่ปิด คนภายนอกก็จะเดินเข้า – ออก ได้สบาย แต่ถ้าปิดประตูแล้วล็อกด้วยกุญแจธรรมดาก็จะพังยากหน่อย ถ้าล็อกด้วยกุญแจเหล็กก็พังยากขึ้นมาอีก และถ้าล็อกด้วยระบบอิเล็กทรอนิกส์อย่างดี การเข้าถึงก็จะยิ่งยากขึ้นมาก ๆ”
ตัวอย่างที่ 3. CSOC กับการแก้ปัญหามิจฉาชีพบนแพลตฟอร์ม E-commerce
คุณคริส เล่าว่าผู้ให้บริการแพลตฟอร์มขายของออนไลน์รายหนึ่ง มีปัญหาของการที่พาร์ตเนอร์มาเปิดขายสินค้า แล้วไม่ส่งของ โกงเงินลูกค้า และปิดร้านหนีไปบ่อยมาก จนกลายเป็นภาระของแพลตฟอร์ม ที่ต้องทำหน้าที่ Refund หรือคืนเงินให้ผู้ซื้อ ทำให้เสื่อมเสียชื่อเสียง และสูญเสียเงินที่ต้องจ่ายแทน โดย BMSP ได้นำ CSOC เข้าไปแก้ปัญหาดังนี้
“เราได้นำ CSOC เข้าไปเชื่อมต่อกับระบบของเขา เพื่อจับ Pattern ของมิจฉาชีพ หากพบว่ามีการ Boost โฆษณาสินค้าที่ผิดปกติ ขายถูก ขายตัดราคา ก็จะทำการบล็อกไว้ก่อน เรียกว่า Behavioral Analytics (การวิเคราะห์พฤติกรรม) เพราะถ้าพฤติกรรมของ Account ใด ที่เข้าข่ายนี้ เราจะบล็อกก่อนจะเกิดความเสียหายทันที” คุณคริส กล่าว
นอกจากแพลตฟอร์ม E-commerce แล้ว CSOC ยังปิดกั้นมิจฉาชีพได้อีกหลากหลาย เช่น ระบบขายตั๋วคอนเสิร์ต ที่มักมีบอทเข้ามาจอง ส่งผลให้ลูกค้าตัวจริงเสียโอกาส
“เราสามารถเขียน Code เพื่อปิดกั้นบอทได้ เช่น คอนเสิร์ตนักร้องไทย แต่ชาวต่างประเทศเข้ามาจองจำนวนมาก เป็น 1,000 ใบ ย่อมไม่สมเหตุสมผล ระบบก็จะบล็อกคำสั่งนี้ไว้ก่อน หรือถ้ารู้ว่า มาจากประเทศ A ที่มักหลอกลวง ระบบก็จะบล็อกไว้เลย ไม่ให้เข้าถึงระบบจอง หรือถ้ากำหนดว่า 1 คำสั่งซื้อ ซื้อได้ 4 ที่นั่งต่อครั้ง ปรากฏว่า บัตรเครดิตเดียว ซื้อถึง 10 ครั้ง กรณีนี้ก็ผิดปกติ สามารถป้องกันเป็นแพทเทิร์นได้”
จากกรณีตัวอย่างทั้งหมด จะเห็นได้ว่า การรับมือการโจมตีของ AI ที่เป็นแพทเทิร์น CSOC ช่วยลดปัญหาลง สามารถทำให้การเฝ้าระวังดีขึ้น บริการดีขึ้น และลูกค้าของลูกค้าแฮปปี้มากขึ้น
การขาดแคลนบุคลากรด้าน Cybersecurity เป็นปัญหาใหญ่ของหลายองค์กร โมเดลบริการ MSSP (Managed Security Service Provider) ช่วยตอบโจทย์ข้อจำกัดด้านทรัพยากรและงบประมาณขององค์กรได้ดังนี้
คุณคริส แชร์ว่าปัญหาส่วนหนึ่งของ Cybersecurity คือ การขาดแคลนบุคลากร ปัจจุบันกลุ่มที่ใส่ใจเรื่องนี้มักอยู่ในกลุ่มธนาคาร และเอ็นเตอร์ไพรส์ใหญ่ ๆ โดยธนาคารใหญ่พนักงานรวม 3 – 4 หมื่นคน มีพนักงาน IT ประมาณ 3,000 คน ในทางตรงข้าม โรงงานที่มีพนักงาน 5,000 คน กลับมีเจ้าหน้าที่ IT เพียง 5 คน หมายความว่า ในพนักงานธนาคารประมาณ 40 คน มีฝ่าย IT ดูแลประมาณ 3 คน ส่วนโรงงาน พนักงานประมาณ 1,000 คน มีฝ่าย IT ดูแลโดยประมาณเพียง 1 คน เท่านั้น
จากข้อมูลข้างต้น เห็นได้ว่า องค์กรทั่วไปขาดแคลนบุคลากรด้าน Cybersecurity อย่างชัดเจน และนอกจากมีน้อยแล้ว คุณคริส ยังบอกว่า แผนก IT ยังถูกขมวดรวมกันอีก ไม่ว่าจะด้านไหนก็เหมารวมในคนเดียวกัน ทั้ง ๆ ที่แผนกนี้มีหลายหน้าที่ ประกอบด้วย
1. ดูแล Network และ Network Infrastructure คือ อุปกรณ์เชื่อมต่อ เช่น Internet, Firewall, อุปกรณ์ Router เรียกรวม ๆ ว่า ระบบการสื่อสาร
2. ดูแลระบบโครงสร้างพื้นฐาน คือ เซิร์ฟเวอร์ อินเทอร์เน็ต ที่เก็บข้อมูลต่าง ๆ ประกอบด้วยฐานข้อมูล หน้าเว็บไซต์
3. ดูแล Security หรือความปลอดภัยทางไซเบอร์
“พอแยกออกเป็น 3 ส่วน จะพบว่า ฝั่ง Network กับฝั่งระบบข้อมูล มีบุคลากรเกือบเพียงพอต่อตลาด แต่ขาดแคลนบุคลากรด้าน Cybersecurity หรือ ผู้เชี่ยวชาญด้านความปลอดภัย ในอัตราสูงถึง 40% ดังนั้นสิ่งที่ Managed Service ทำให้ได้ คือ การเข้ามาช่วยเติมเต็มส่วนที่ขาดนี้” คุณคริส กล่าว
สาเหตุที่ Managed Service เข้ามาเติมเต็มได้ เพราะเป็นผู้ให้บริการที่เชี่ยวชาญด้าน Cybersecurity โดยตรง ดังนั้นหากองค์กรใดมีปัญหาด้านความปลอดภัยทางไซเบอร์ ก็สามารถเรียกใช้ผู้เชี่ยวชาญจาก BMSP ได้ โดยที่ไม่ต้องลงทุนสร้างทีมเอง
“สิ่งที่เราช่วยได้ คือ สมมติ บริษัท A มีพนักงานประมาณ 500 คน จะจ้างพนักงาน Cybersecurity มา 1 คน ย่อมเกิดคำถามตามมาว่า จะสรรหาด้านไหน เนื่องจาก Cybersecurity มีหมวดย่อยอีกมากมาย เขาอาจจะเก่ง 1 – 2 หมวด แต่ถ้าเกิดเหตุการณ์ในหมวดที่ 3 ขึ้นล่ะ จะทำอย่างไร ดังนั้นการใช้บริการ Managed Service จึงเหมาะ เพราะเรามีครบทุกหมวด คุณขาดหมวดไหน มาใช้หมวดนั้นกับเราได้เลย แปลว่า คุณไม่จำเป็นต้องจ้างให้ครบทุกหมวด เพราะการจ้างทุกหมวด มีค่าใช้จ่ายสูงมาก ซึ่งบางองค์กรอาจทำไม่ได้ เนื่องจากไม่คุ้ม”
วิธีเลือกใช้ Cybersecurity Managed Service ที่เป็นหน่วยงานภายนอก (Outsource) ให้เข้ามาดูแลระบบความปลอดภัย อย่างโปร่งใส และสอดคล้องกับนโยบายความปลอดภัยภายในขององค์กร
การใช้บริการ Cybersecurity Managed Service เป็นเหมือนจ้างหน่วยงานภายนอก (Outsource) ให้มาดูแลระบบความปลอดภัยของบริษัท มองเผิน ๆ ย่อมมีความเสี่ยงตามมาด้วย สำหรับ BMSP คุณคริส เสริมว่า เป็นเรื่องยากที่ลูกค้าจะไว้ใจ แต่ถ้าบริษัทมีมาตรฐานก็ย่อมสร้างความน่าเชื่อถือได้
“ใน BMSP อย่างแรกที่เราทำ คือ มาตรฐานต้องครบ ต้องมีใบรับรอง (Certificate) ความเชี่ยวชาญด้านนั้น ๆ และต้องเป็นมาตรฐานระดับโลก ได้แก่ ISO 27001 ซึ่งเป็นเรื่องของ IT โดยเฉพาะ ตามด้วย Banking Grade หรือ Bank-Grade Security/Reliability คือ ระดับมาตรฐานความปลอดภัย ความน่าเชื่อถือ และเสถียรภาพของระบบเทคโนโลยีสารสนเทศ ที่เทียบเท่ากับระบบของธนาคารหรือสถาบันการเงิน”
“จาก 2 ใบรับรองนี้ ทำให้ธนาคารในเมืองไทยไว้ใจ BMSP เกิดการซื้อขายกับเรา ก็ยิ่งเกิดความไว้วางใจขยายออกไปในมุมกว้าง”
จากมุมมองของ คุณคริส ที่สร้างความไว้วางใจให้ลูกค้าด้วยการทำให้องค์กรได้มาตรฐานและมีคุณภาพ เป็นคำตอบที่ชัดเจนว่า หากองค์กรใดต้องใช้บริการ Outsource ย่อมต้องคำนึงถึงเรื่องมาตรฐานที่เป็นประจักษ์ประกอบด้วย
ข้อดีของศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (CSOC) ตลอด 24 ชั่วโมง
ศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ CSOC ให้บริการ 24/7 คือ ตลอด 24 ชั่วโมง ทุกวัน ไม่มีพัก ผู้อ่านเห็นตัวเลขนี้ อาจมองว่า เป็นเพียงคอลเซ็นเตอร์ที่คอยให้คำปรึกษา แต่สำหรับ BMSP คือ ทีม IT จริง ที่พร้อมช่วยเปลี่ยนองค์กรจากการ “ตั้งรับ” เมื่อเกิดเหตุ ไปสู่การ “จัดการความเสี่ยงเชิงรุก”
คุณคริส อธิบายว่า “การทำ CSOC เนี่ย ทำครึ่ง ๆ กลาง ๆ ไม่ได้ ต้องบริการตลอด 24 ชั่วโมงครับ ทีนี้พอเอ่ยคำว่า 24 ชั่วโมง อยากเท้าความก่อนว่า ใน 24 ชั่วโมงเนี่ย มีทั้งหมด 3 กะ ได้แก่ รอบ 8.00-17.00 รอบ 17.00-24.00 รอบ 00.00-08.00 อันนี้เป็น Rotation ปกติ”
“คำถามคือ ถ้าบริษัทต่าง ๆ จะจ้าง IT Cybersecurity เพื่อป้องกันตลอด 24 ชั่วโมง ทุกวัน ในองค์กรเอง ก็ต้องจ้างทั้ง 3 กะ สมมติวันนี้ต้องจ่าย 500,000 บาทต่อคน ก็จะเป็น 1,500,000 บาท แล้วองค์กรเล็ก ๆ จะไหวไหม”
จากหลักการที่ คุณคริส อธิบาย ทำให้องค์กรต่าง ๆ ที่ใช้บริการ CSOC ไม่จำเป็นต้องจ้างพนักงาน IT มาคอยตั้งรับภัยไซเบอร์เองตลอด 24 ชั่วโมง แต่มี IT Cybersecurity คอยดูแลตลอดเวลาให้อุ่นใจ เพราะภัยคุกคามทางออนไลน์นั้นโจมตีได้ทุกเมื่อ เผลอไม่ได้
นอกจากนี้ บริการ 24/7 ไม่ใช่เพียงบริการจัดเตรียม IT Cybersecurity ไว้คอยแก้ไขเมื่อเจอภัยคุกคาม แต่สามารถทำงานเชิงรุกได้ด้วย
“เรามีทั้ง Red Team และ Blue Team โดย Blue Team คือ ฝั่งตั้งรับ ส่วน Red Team คือ ฝั่งโจมตี ดังนั้นสิ่งที่เราทำได้ คือ จะถามลูกค้าว่า ‘อยากให้ทดสอบโจมตีระบบไหม?’ ‘อยากรู้ไหมว่า มีคนเข้าได้ไหม?’ หากต้องการ เราก็สามารถเอา Tools ต่าง ๆ มาทดสอบโจมตีแบบที่เข้าแต่ไม่ทำลายได้ และถ้าเราเข้าได้ คนอื่นก็ย่อมเข้าได้ ดังนั้นก็จะหาวิธีป้องกันไว้ล่วงหน้าได้ สิ่งนี้เรียกว่า Attack Surface Scan, Attack Surface” คุณคริส อธิบาย
การบริหารจัดการ CSOC มีค่าใช้จ่ายสูง แต่ไม่ปิดโอกาสของ SMB
คุณคริส แชร์ว่า Solution CSOC มีค่าใช้จ่ายสูงมาก และ SMB เข้าถึงไม่ได้ แต่ก็ยังมีวงเล็บเพิ่มเติม ซึ่งเป็นวงเล็บที่จะทำให้เห็นโอกาสในการเข้าถึงดังนี้
“ถ้าจะทำ CSOC อย่างแรกที่ต้องลงทุน คือ Tool ประมาณ 500,000 ถึง 1,000,000 บาทต่อเดือน แปลว่า จะเกิด Payroll อยู่ที่ประมาณ 6 ล้านบาท เมื่อบวกค่าของ ค่าอุปกรณ์ ก็จะตกที่ประมาณปีละ 10 ล้านบาท ดังนั้นองค์กรที่สามารถเกลี่ยเงิน 10 ล้าน มาซื้อ Security ได้ ในมุมผมต้องเป็นบริษัท ที่มียอดขายประมาณ 300 ล้านบาทขึ้นไป และอย่าลืมนะครับว่า 300 ล้านเนี่ย แค่ยอดขาย ไม่ได้แปลว่ากำไรทั้งหมด ซึ่งกำไรอาจจะอยู่ที่ 30 – 40 ล้านบาท จากกำไรนี้ ต้องเอา 25% มาซื้อ Tech มันก็ยากอยู่”
อ่านมาถึงตรงนี้ อย่าเพิ่งด่วนถอดใจ เพราะถึงแม้องค์กรขนาดเล็กหมดสิทธิ์ที่จะติดตั้ง CSOC แต่ไม่ได้หมายความว่า จะเข้าถึงบริการไม่ได้ ด้วยเหตุผลนี้
“ดังนั้นจึงมีบริการ Managed Service คือ บริการ CSOC ทั้งหมดที่กล่าวมา เราซื้อมาติดตั้งไว้หมดแล้ว แปลว่า ผู้มาใช้บริการ ไม่ต้องซื้ออะไรเลย บุคลากรก็ไม่ต้องจ้างเอง จากที่ต้องลงทุน 10 ล้านต่อปี ก็เหลือ 20,000 – 30,000 บาท ต่อเดือน”
หลังจากอธิบายหลักการเบื้องต้น ของการเข้าถึง CSOC ผ่านบริการ Managed Service แล้ว คุณคริส ก็ยกตัวอย่างประกอบเพิ่มเติม โดยชี้ให้เห็นว่า หากเราสร้างเว็บไซต์ขายของ และต้องการระบบป้องกันภัยทางไซเบอร์ที่เปี่ยมประสิทธิภาพ ก็ต้องลงทุนเองตั้งแต่ 500,000 ถึง 1,000,000 บาทต่อเดือน เพราะถ้าไม่มีระบบป้องกัน เว็บไซต์อาจถูกโจมตีชนิดที่ผู้บริหารของ BMSP กล่าวว่า “พังแน่!”
การลงทุนระดับนี้ หากเป็นแพลตฟอร์มที่ขายได้เป็นหมื่นล้าน ย่อมไม่มีปัญหา แต่สำหรับบริษัทที่ขายได้ 20 – 30 ล้านบาท ย่อมเป็นไปไม่ได้เลย ดังนั้นแทนที่ต้องลงทุนเป็นล้าน ก็สามารถใช้ Managed Service ได้ เพราะ BMSP นำโซลูชันมาหั่นขายให้แล้ว คือ ขายแยกเป็น Service ที่จำเป็น โดยคิดค่าบริการที่ 1 แสนบาทต่อเดือน ดังนั้นบริษัทที่ขายสินค้าได้ 2 – 3 ล้านบาทต่อเดือน ก็สามารถใช้บริการ CSOC ได้
เป้าหมายในอนาคตของ BMSP
สำหรับเป้าหมายในอนาคตของ BMSP คุณคริสเล่าว่า มี 2 เป้าหมายหลัก ประกอบด้วย
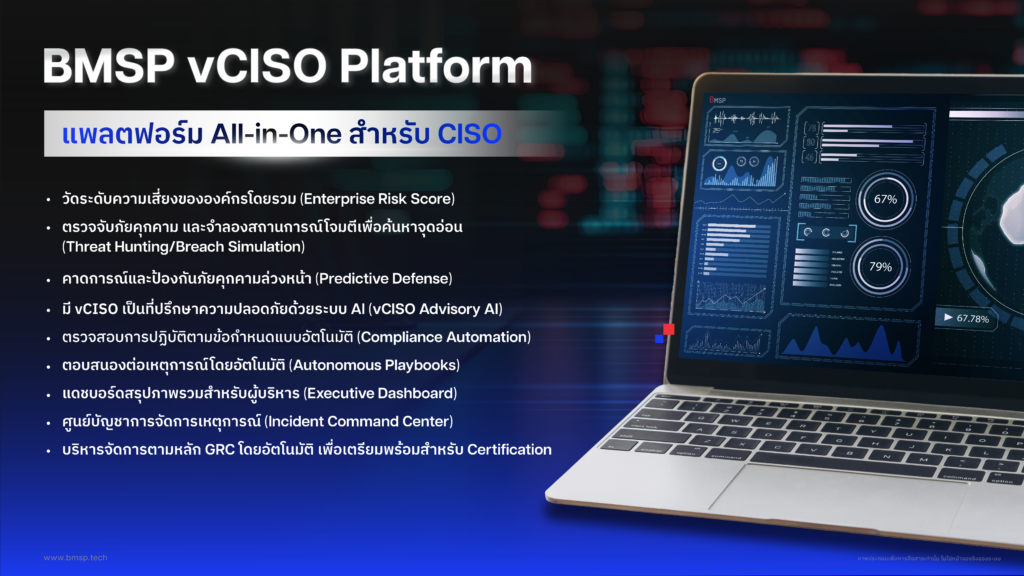
1. สร้างแพลตฟอร์มของคนไทยที่มีคนไทยดูแล และส่งออกไปขายต่างประเทศ โดยเป็นแพลตฟอร์ม All-in-One สำหรับ CISO ซึ่ง CISO (Chief Information Security Officer) คือ ผู้บริหารระดับสูงในองค์กรที่มีหน้าที่รับผิดชอบด้านการรักษาความปลอดภัยของข้อมูล ความปลอดภัยทางไซเบอร์ และเทคโนโลยีสารสนเทศ ด้วยการให้บริการด้านการวัดระดับความเสี่ยงขององค์กรโดยรวม (Enterprise Risk Score), ค้นหาภัยคุกคาม และจำลองสถานการณ์โจมตีเพื่อค้นหาจุดอ่อน, เป็นที่ปรึกษาความปลอดภัยด้วยระบบ AI, ตอบสนองต่อเหตุการณ์โดยอัตโนมัติ ฯลฯ รวมทั้งมีแดชบอร์ดสรุปเหตุการณ์โดยอัตโนมัติ
“สิ่งที่แพลตฟอร์มนี้ทำ เรียกว่า Risk Scoring คือ สร้างดัชนีความเสี่ยงขึ้นมา เพื่อจะบอกลูกค้าว่า ตอนนี้ ความเสี่ยงของคุณอยู่ที่ระดับเท่าไหร่ เช่น 54 เต็ม 100 แล้วเราก็จะเสนอวิธีว่า ควรทำอย่างไรสกอร์จึงจะเพิ่มขึ้น ด้วยการแจ้งล่วงหน้าเลยว่า ‘ถ้าคุณทำแบบนี้ ความปลอดภัยของคุณจะเพิ่มขึ้น’”
คุณคริส อธิบายสรุปว่า เมื่อได้ผล Risk Scoring, ผลการทดสอบการโจมตี ฯลฯ แล้ว ก็จะทำการ GRC (Governance, Risk, and Compliance) คือ นำกรอบแนวคิดในการบริหารจัดการองค์กรมาขับเคลื่อนธุรกิจให้เติบโตอย่างยั่งยืน โปร่งใส และน่าเชื่อถือต่อไป
“ทำให้มีมาตรฐานที่ถูกต้องตามมาตรฐานโลก” คุณคริส กล่าว
2. ขยายสำนักงาน ไปเปิดสาขาในต่างประเทศ Roadmap ปัจจุบัน คุณคริส เล่าว่า เริ่มที่พม่าแล้ว และกำลังจะต่อเนื่องไปที่ลาว
นอกจากประเทศข้างต้น ยังมีเป้าหมายขยายสาขาไปยังอินโดนีเซีย, มาเลเซีย, ดูไบ และกลุ่มประเทศตะวันออกกลาง เพราะบุคลากรด้าน IT มีน้อย แต่เงินเยอะ แล้วก็ทวีปแอฟริกา เนื่องจากคนเยอะ แต่ Skill น้อย
“บางคนอาจมองว่า เฮ้ย! ต้องไปญี่ปุ่นสิ ต้องออสเตรเลีย ต้องไปจีน ต้องไปยุโรป ไม่นะ! ผมไม่มองอย่างนั้น เพราะมองว่า ประเทศกลุ่มนี้เขา Mature หรือเป็นพี่ใหญ่ด้านนี้อยู่แล้ว แต่สำหรับผม มองว่า การขาดบุคลากร จะทำให้เขายอมจ่ายมากกว่าเมืองไทย ตอนนี้กลายเป็นว่า ในบริการตัวเดียวกัน ผมขายที่พม่า ได้เงินมากกว่าเมืองไทยนะครับ”
“ก็เลยกลายเป็นว่า การมีบุคลากรไม่เพียงพอในตัวประเทศ เป็นปัจจัยที่ทำให้ Success ในประเทศนั้น ๆ ได้ เพราะหากเทียบกับไปอินเดีย หรือจีนที่มีบุคลากรด้าน IT เยอะมาก เราก็อาจไม่ได้เปรียบเขา”
หลังจากกล่าวถึงเป้าหมายในอนาคตของ BMSP ได้อย่างเห็นภาพแล้ว คุณคริส ได้ทิ้งท้ายว่า การขยายสาขาไปยังแอฟริกา พม่า หรือลาว ถึงกำลังซื้อเขาน้อย แต่ก็เหมือนเป็นปลาใหญ่ในที่เล็ก แต่หากไปสิงคโปร์ หรือญี่ปุ่นก็เหมือนปลาเล็กในที่ใหญ่นั่นเอง
สิ่งที่ BMSP ฝากถึงผู้บริหารซึ่งกำลังลังเล หรือกำลังตัดสินใจในการลงทุนด้าน CSOC
การลงทุนด้าน CSOC มีราคาสูง และเมื่อใช้ผ่าน Managed Service ก็ต้องเลือกผู้ให้บริการที่น่าเชื่อถือ มีมาตรฐาน ปัจจัยเหล่านี้ส่งผลให้ผู้ประกอบการหลายองค์กรเกิดความลังเล ดังนั้นจึงเชื่อว่า คำแนะนำของ คุณคริส ดังต่อไปนี้ จะช่วยให้ตัดสินใจได้ชัดเจนขึ้น เพราะผู้บริหาร BMSP ชวนให้เปรียบเทียบบริษัทเป็นเหมือนบ้านตัวเอง เหมือนชีวิตตัวเอง ซึ่งเราย่อมอยากได้ความปลอดภัยสูงสุด และเลือกประกันภัยที่ดีที่สุด สำหรับองค์กรก็ต้องดูแลให้ดีที่สุดเช่นกัน อย่าไปมองว่า การโจมตีไม่เกิดขึ้นกับเราหรอก
“ถามว่าสถิติจำนวนของขโมยขึ้นบ้านแต่ละปี สูงไหม? ไม่ได้สูงนะ แต่ทำไมทุกบ้านถึงติดล็อกล่ะ ทำไมทุกบ้านถึงติด CCTV และบางคนขับรถตลอดชีวิตไม่เคยชนเลย แต่ทำไมยังซื้อประกัน”
“ดังนั้นจึงอยากให้มองการลงทุนด้าน Cyber Security หรือ CSOC เหมือนบ้านตัวเอง ชีวิตตัวเองครับ เพราะมันจะช่วย Cover ปัญหาต่าง ๆ ที่เราเจอได้ ทำให้เกิดความมั่นใจ ทำให้ปลอดภัย”
นอกจากนี้ คุณคริส ยังฝากบอกอีกว่า ฝั่งอุตสาหกรรมการผลิตมีมาตรการที่เรียกว่า Third-party Risk Assessment (TPRA) อยู่ ซึ่งก็คือ การประเมินความเสี่ยงของคู่ค้า เช่น บริษัท A เป็นผู้ผลิตรถยนต์ ต้องการซื้ออะไหล่จาก บริษัท B ดังนั้น บริษัท A ก็ย่อมต้องประเมินก่อนว่า บริษัท B มีความเสี่ยงต่อการถูกโจมตีมากน้อยแค่ไหน มีการรับมืออย่างไร เพราะถ้าวันใด บริษัท B ถูกโจมตีแล้วส่งอะไหล่ให้ไม่ได้ ธุรกิจของบริษัท A ก็ต้องชะงักไปด้วย
“สำหรับการประเมินความเสี่ยง ปัจจุบันถ้าพบว่าคู่ค้ามีโอกาสถูกโจมตีสูง สมมติว่า บริษัท A เคยสั่งอะไหล่ประมาณ 1 ล้านชิ้น ก็อาจขอลดลงเหลือ 800,000 ชิ้น แล้ว 200,000 ชิ้น ก็ไปซื้อจากที่อื่น เพราะหากวันหนึ่งบริษัท B โดนโจมตี โรงงานปิด ส่งของไม่ได้ บริษัท A ก็ยังมี 200,000 ชิ้นจากเจ้าอื่นอยู่ และที่สำคัญถ้า 200,000 ชิ้นที่เข้ามาใหม่ มีมาตรฐานดีกว่า บริษัท A ก็อาจไปซื้อจากเจ้าใหม่ทั้งหมด” คุณคริส สรุป
Cyber Security มีความสำคัญ แต่ก็ลงทุนสูง ทว่า BMSP ก็มีทางเลือกที่สะดวกในการนำ CSOC มาใช้ ดังนั้นจึงไม่มีเหตุผลใดที่จะลังเลอีกแล้ว
ท้ายนี้ คุณคริส ได้ฝากถึงบริการของบริษัทฯ เพิ่มเติมว่า
“บริการของเรามีจุดเด่นเรื่องของ Business Model รวมอยู่ด้วย เช่น หากลูกค้ามีงบเยอะ มีกำลังซื้อสูง ก็สามารถต่อรองใช้บริการได้ในราคาที่ถูกลงมาหน่อย เพราะเรามี Model แบบซื้อสัญญารายปี Upfront ในราคาถูกสุด”
“หรือลูกค้าที่กำลังโต ก็สามารถเลือกใช้ Pay-as-you-go คือ จ่ายตามการใช้งานจริงได้ เช่น เดือนนี้มีพนักงาน 15 คน ก็จ่าย ที่ 15 คน เดือนหน้า พนักงานออกไป 1 คน ก็จ่ายเพียง 14 คน หรือมีพนักงาน 14 – 15 คน จะซื้อบริการเหมาแบบ 20 คนก็ได้ เพื่อเผื่อมีพนักงานเพิ่มเข้ามา แต่เมื่อเกิน 20 คน คนที่ 21 ก็คิดราคาต่อหัวไป เพราะการซื้อเหมาเมื่อนำมาเฉลี่ยแล้ว จะพบว่าราคาถูกลง ซึ่งเราจะมีการ Support อย่างนี้เพื่อให้ธุรกิจทุกกลุ่มเข้าถึงได้ง่าย”
ข้อมูลติดต่อ BMSP
LinkedIn: https://www.linkedin.com/company/bmsptech
Facebook: https://www.facebook.com/BMSPTECH/
Website: https://bmsp.tech
YouTube: https://www.youtube.com/@BMSPTECH
Line OA: https://lin.ee/y04uROP